
Kto kontroluje klucze prywatne, ten kontroluje kryptowaluty. Wybór sposobu przechowywania to w praktyce decyzja, komu ufasz: dostawcy usługi, własnemu telefonowi czy urządzeniu, które nie łączy się z internetem. Stawka jest wysoka - według Chainalysis w 2025 r. skradziono kryptowaluty warte ponad 3,4 mld USD, a samych włamań do portfeli prywatnych odnotowano około 158 tys. Porównujemy trzy podejścia, wyjaśniamy, jak działa fraza odzyskiwania, i podpowiadamy, jak zabezpieczyć konto oraz portfel.
Najważniejsze w skrócie
- Portfel nie „przechowuje monet” - przechowuje klucze prywatne; same środki są zapisane w blockchainie.
- Giełda lub inny dostawca (custodial) jest wygodny, ale ryzyko przenosisz na niego; portfel programowy daje kontrolę, lecz jest narażony na malware; portfel sprzętowy najlepiej sprawdza się przy długoterminowych oszczędnościach.
- Frazy odzyskiwania (seed) nigdy nie fotografuj, nie zapisuj w chmurze i nie podawaj nikomu.
- Do logowania wybieraj klucz sprzętowy lub passkey, potem aplikację z kodami - SMS to najsłabsza opcja.
- Przed dużym przelewem wyślij transakcję testową i sprawdź cały adres, znak po znaku.
1. Czym właściwie jest portfel kryptowalutowy
Amerykański NIST definiuje portfel jako aplikację służącą do generowania, zarządzania, przechowywania lub używania kluczy prywatnych i publicznych - w formie oprogramowania albo urządzenia. Klucz publiczny (a z niego adres) możesz pokazywać każdemu; klucz prywatny pozwala podpisywać transakcje, więc kto go zna, może wydać Twoje środki.
Z tego wynikają dwa podstawowe podziały:
- custodial vs self-hosted - czy klucze trzyma za Ciebie firma (giełda, platforma), czy tylko Ty,
- hot vs cold - czy klucze znajdują się na urządzeniu stale połączonym z internetem, czy offline.
2. Trzy sposoby przechowywania - porównanie
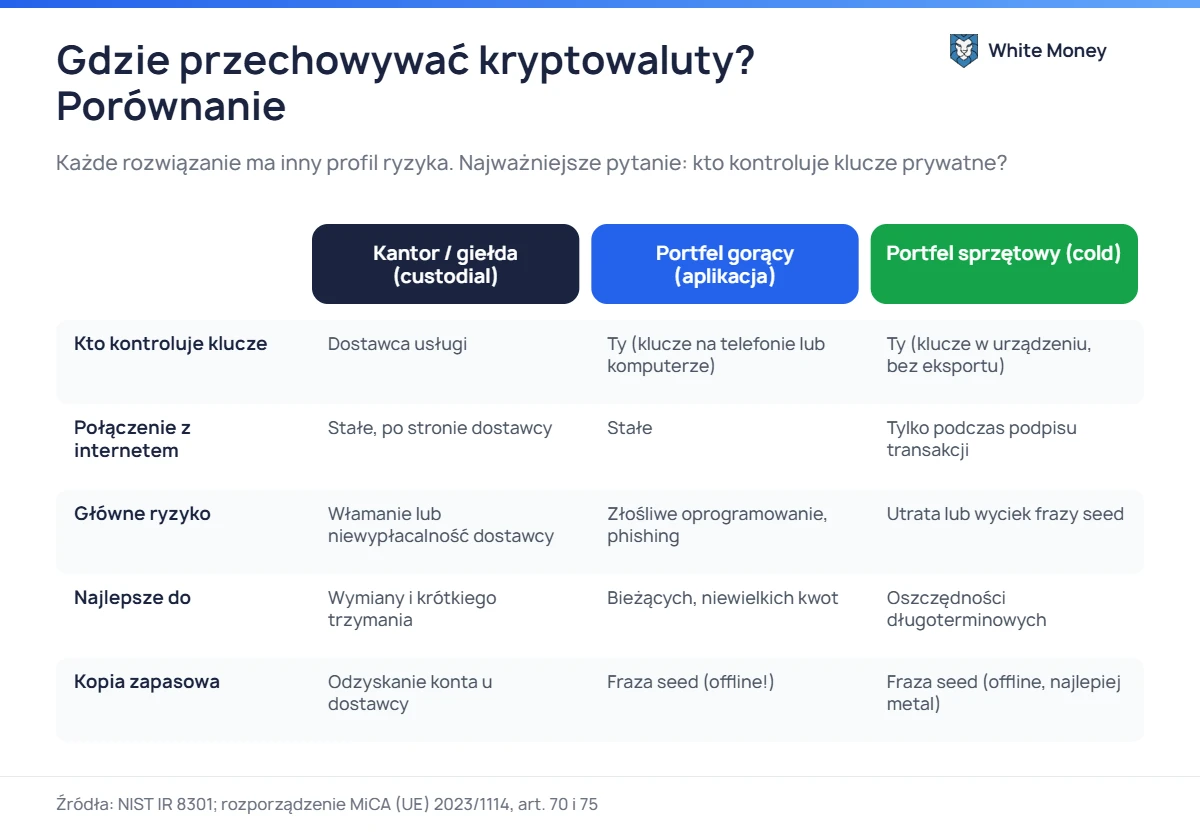
| Giełda / dostawca | Portfel programowy (hot) | Portfel sprzętowy (cold) | |
|---|---|---|---|
| Klucze prywatne | u dostawcy | na Twoim telefonie lub komputerze | w bezpiecznym układzie urządzenia, bez możliwości eksportu |
| Główne ryzyko | włamanie, upadłość lub blokada u dostawcy | złośliwe oprogramowanie, phishing, fałszywe aplikacje | utrata lub wyciek frazy seed |
| Wygoda | najwyższa | wysoka | średnia - każda transakcja wymaga urządzenia |
| Najlepszy do | wymiany i krótkiego przechowywania | codziennych, mniejszych kwot | długoterminowych oszczędności |
Przechowywanie u dostawcy (custodial)
To najprostsze rozwiązanie: logujesz się i widzisz saldo. Rozporządzenie MiCA nakłada na licencjonowanych dostawców usług w zakresie kryptoaktywów konkretne obowiązki: muszą oddzielać aktywa klientów od własnych (także na wypadek upadłości), prowadzić rejestr pozycji każdego klienta, co najmniej raz na trzy miesiące przekazywać zestawienie stanu i odpowiadać za utratę aktywów z ich winy (art. 70 i 75). Jednocześnie europejskie urzędy nadzoru przypominają, że dla kryptoaktywów nie ma systemu gwarantowania podobnego do depozytów bankowych. Status dostawcy sprawdzisz w rejestrze ESMA.
Portfel programowy (hot wallet)
Aplikacja na telefon, komputer lub rozszerzenie przeglądarki. Klucze masz tylko Ty, ale urządzenie jest stale online, więc zagrażają mu trojany podmieniające adres w schowku, fałszywe aplikacje w sklepach i strony wyłudzające frazę seed. Instaluj portfel wyłącznie z oficjalnej strony producenta i trzymaj w nim tyle, ile nosiłbyś w portfelu.
Portfel sprzętowy (cold wallet)
Niewielkie urządzenie, które generuje i przechowuje klucze w bezpiecznym układzie i podpisuje transakcje wewnątrz - klucz nigdy nie opuszcza urządzenia. Dwie zasady mają tu kluczowe znaczenie: kupuj tylko od producenta lub autoryzowanego sprzedawcy i zawsze porównuj adres odbiorcy na ekranie urządzenia, a nie tylko na komputerze.
Dla większych kwot i firm: portfel multisig wymaga m z n podpisów (np. 2 z 3) do wysłania środków. Utrata jednego klucza nie oznacza utraty pieniędzy, a złodziej potrzebuje więcej niż jednego urządzenia.
3. Fraza odzyskiwania (seed) - najważniejsze 12 lub 24 słowa
Większość portfeli korzysta ze standardu BIP-39: z listy 2048 słów tworzy frazę liczącą 12, 15, 18, 21 lub 24 słowa, zawierającą sumę kontrolną. Z frazy da się odtworzyć wszystkie klucze - dlatego jej ujawnienie jest równoznaczne z oddaniem środków. Opcjonalne dodatkowe hasło (passphrase) tworzy zupełnie inny zestaw kluczy i chroni przed skutkami kradzieży samej frazy.
- zapisz frazę offline - najlepiej na płytce metalowej odpornej na ogień i wodę,
- przechowuj kopie w dwóch bezpiecznych, oddzielnych miejscach,
- nie rób zdjęć ani zrzutów ekranu, nie wysyłaj e-mailem i nie trzymaj w chmurze czy menedżerze notatek,
- wpisuj frazę wyłącznie w samym urządzeniu podczas odzyskiwania - nigdy na stronie internetowej,
- pamiętaj: żaden pracownik giełdy, kantoru ani „wsparcia technicznego” nie ma prawa o nią prosić.
4. Zabezpiecz konta: hasła i uwierzytelnianie dwuskładnikowe
Najnowsze wytyczne NIST (SP 800-63B-4, 2025) klasyfikują kody SMS jako metodę „ograniczoną” i wymagają, aby serwisy oferowały co najmniej jedną metodę odporną na phishing. W praktyce kolejność wygląda tak:
- klucz sprzętowy FIDO2 lub passkey - klucz jest powiązany z konkretną domeną, więc fałszywa strona go nie przechwyci,
- aplikacja z kodami jednorazowymi (TOTP) lub potwierdzenie w aplikacji,
- SMS - lepszy niż nic, ale podatny na przejęcie numeru (SIM swapping), przed którym ostrzega ENISA.
Hasło powinno być unikalne i długie - NIST zaleca co najmniej 15 znaków, gdy jest jedynym składnikiem logowania. Użyj menedżera haseł, zabezpiecz 2FA również skrzynkę e-mail powiązaną z giełdą i włącz białą listę adresów wypłat, jeśli dostawca ją oferuje.
5. Bezpieczeństwo fizyczne, prywatność i dziedziczenie
Rośnie liczba tzw. wrench attacks, czyli napadów, w których sprawcy siłą zmuszają ofiarę do przelewu. Chainalysis naliczyła 46 takich incydentów tylko w pierwszym półroczu 2026 r. i radzi, by nie ujawniać publicznie swoich zasobów. Nie chwal się saldem w mediach społecznościowych i nie noś portfela sprzętowego z frazą w jednym miejscu.
Pomyśl też o bliskich: bez instrukcji spadkobiercy mogą nigdy nie odzyskać środków. Przygotuj zapieczętowaną informację, gdzie znajdują się urządzenia i kopie frazy, oraz jak z nich skorzystać - samej frazy nie umieszczaj w testamencie, który przechodzi przez wiele rąk.
6. Checklista bezpieczeństwa
- Podziel środki: mała kwota w portfelu programowym, oszczędności w portfelu sprzętowym.
- Kupuj urządzenia i pobieraj aplikacje tylko ze stron producentów.
- Frazę seed zapisz offline, w dwóch miejscach, nigdy w formie cyfrowej.
- Włącz 2FA oparte na kluczu sprzętowym, passkey lub aplikacji - nie SMS.
- Aktualizuj oprogramowanie urządzenia wyłącznie przez oficjalną aplikację.
- Adres odbiorcy sprawdzaj na ekranie portfela sprzętowego, w całości.
- Przy dużej kwocie najpierw wyślij małą transakcję testową i sprawdź ją w eksploratorze.
- Nie kopiuj adresów z historii transakcji - to pułapka tzw. zatruwania adresów.
Więcej o pułapkach przy przelewach przeczytasz w artykułach o wyborze sieci USDT i o najczęstszych oszustwach kryptowalutowych.
7. Najczęściej zadawane pytania
Czy trzymanie kryptowalut na giełdzie jest bezpieczne?
Na krótko i u licencjonowanego dostawcy - to akceptowalne rozwiązanie. Pamiętaj jednak, że nie kontrolujesz kluczy, a środki nie są objęte gwarancjami jak depozyty bankowe. Oszczędności długoterminowe lepiej przenieść do portfela, nad którym masz pełną kontrolę.
Co się stanie, jeśli zgubię portfel sprzętowy?
Środki nie przepadają - są w blockchainie. Kupujesz nowe urządzenie (także innego producenta zgodnego z BIP-39) i odtwarzasz portfel z frazy seed. Dlatego kopia frazy jest ważniejsza niż samo urządzenie.
Czy mogę zrobić zdjęcie frazy seed „na wszelki wypadek”?
Nie. Zdjęcia synchronizują się z chmurą, trafiają do kopii zapasowych i są celem złośliwego oprogramowania. Fraza powinna istnieć wyłącznie na papierze lub metalu.
Ile portfeli potrzebuję?
Dla większości osób wystarczą dwa: portfel programowy na bieżące wydatki i wymiany oraz portfel sprzętowy na oszczędności. Przy dużych kwotach warto rozważyć multisig.
Źródła
- NIST IR 8301 - Blockchain Networks: Token Design and Management Overview (PDF)
- BIP-39 - standard frazy odzyskiwania
- NIST SP 800-63B-4 - wytyczne dotyczące uwierzytelniania
- FIDO Alliance - czym są passkeys
- ENISA - jak uniknąć SIM swappingu
- CERT Polska - weryfikacja dwuetapowa
- Rozporządzenie (UE) 2023/1114 (MiCA) - EUR-Lex
- EBA, EIOPA i ESMA - ostrzeżenie dla konsumentów dotyczące kryptoaktywów (PDF)
- Chainalysis - skradzione kryptowaluty w 2025 r.
- Chainalysis - napady typu wrench attack w 2026 r.
- Trezor - dobre praktyki zabezpieczania kopii frazy
Dodaj komentarz