
Кто контролирует приватные ключи, тот контролирует криптовалюту. Выбор способа хранения - это на самом деле решение, кому вы доверяете: поставщику услуги, собственному телефону или устройству, которое не подключается к интернету. Ставки высоки - по данным Chainalysis, в 2025 году было похищено криптовалюты более чем на 3,4 млрд долларов, а одних только взломов личных кошельков зафиксировано около 158 тысяч. Сравниваем три подхода, объясняем, как работает фраза восстановления, и подсказываем, как защитить аккаунт и кошелёк.
Главное кратко
- Кошелёк не «хранит монеты» - он хранит приватные ключи; сами средства записаны в блокчейне.
- Биржа или другой поставщик (custodial) удобны, но риск вы перекладываете на них; программный кошелёк даёт контроль, но уязвим для вредоносного ПО; аппаратный лучше всего подходит для долгосрочных накоплений.
- Seed-фразу никогда не фотографируйте, не храните в облаке и никому не сообщайте.
- Для входа выбирайте сначала аппаратный ключ или passkey, затем приложение с кодами - SMS самый слабый вариант.
- Перед крупным переводом отправьте тестовую транзакцию и проверьте весь адрес, символ за символом.
1. Что на самом деле такое криптокошелёк
Американский институт NIST определяет кошелёк как приложение для генерации, управления, хранения или использования приватных и публичных ключей - в виде программы или устройства. Публичный ключ (и полученный из него адрес) можно показывать кому угодно; приватный ключ подписывает транзакции, так что тот, кто его знает, может потратить ваши средства.
Отсюда два базовых деления:
- custodial vs self-hosted - держит ли ключи за вас компания (биржа, платформа) или только вы,
- hot vs cold - находятся ли ключи на устройстве, постоянно подключённом к интернету, или офлайн.
2. Три способа хранения - сравнение
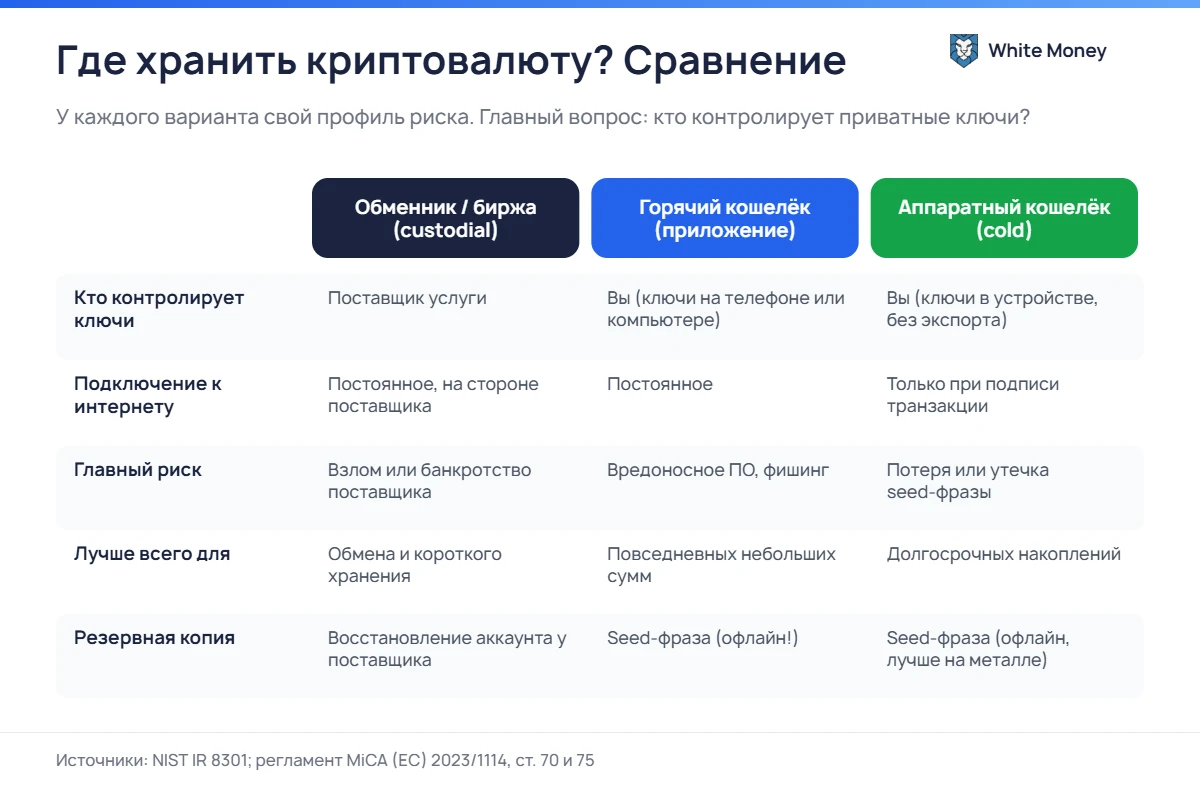
| Биржа / поставщик | Программный кошелёк (hot) | Аппаратный кошелёк (cold) | |
|---|---|---|---|
| Приватные ключи | у поставщика | на вашем телефоне или компьютере | в защищённом чипе устройства, без возможности экспорта |
| Главный риск | взлом, банкротство или блокировка у поставщика | вредоносное ПО, фишинг, поддельные приложения | потеря или утечка seed-фразы |
| Удобство | самое высокое | высокое | среднее - каждая транзакция требует устройства |
| Лучше всего для | обмена и короткого хранения | повседневных небольших сумм | долгосрочных накоплений |
Хранение у поставщика (custodial)
Самое простое решение: входите в аккаунт и видите баланс. Регламент MiCA возлагает на лицензированных поставщиков услуг с криптоактивами конкретные обязанности: отделять активы клиентов от собственных (в том числе на случай банкротства), вести учёт позиций каждого клиента, не реже раза в три месяца направлять выписку и отвечать за потери, возникшие по их вине (статьи 70 и 75). При этом европейские надзорные органы напоминают, что для криптоактивов нет системы гарантирования, аналогичной банковским вкладам. Статус поставщика можно проверить в реестре ESMA.
Программный кошелёк (hot wallet)
Приложение на телефоне, компьютере или расширение браузера. Ключи есть только у вас, но устройство постоянно онлайн, поэтому ему угрожают трояны, подменяющие адрес в буфере обмена, поддельные приложения в магазинах и сайты, выманивающие seed-фразу. Устанавливайте кошелёк только с официального сайта разработчика и держите в нём столько, сколько носили бы в кармане.
Аппаратный кошелёк (cold wallet)
Небольшое устройство, которое генерирует и хранит ключи в защищённом чипе и подписывает транзакции внутри - ключ никогда не покидает устройство. Самые важные два правила: покупайте только у производителя или авторизованного продавца и всегда сверяйте адрес получателя на экране устройства, а не только на компьютере.
Для крупных сумм и компаний: кошелёк multisig требует m из n подписей (например, 2 из 3) для отправки средств. Потеря одного ключа не означает потери денег, а вору нужно больше одного устройства.
3. Фраза восстановления (seed) - самые важные 12 или 24 слова
Большинство кошельков использует стандарт BIP-39: из списка 2048 слов создаётся фраза из 12, 15, 18, 21 или 24 слов с контрольной суммой. Из фразы можно восстановить все ключи - поэтому её раскрытие равносильно передаче средств. Необязательный дополнительный пароль (passphrase) создаёт совершенно другой набор ключей и защищает, если украдена только сама фраза.
- запишите фразу офлайн - лучше всего на металлической пластине, устойчивой к огню и воде,
- храните копии в двух отдельных безопасных местах,
- не фотографируйте, не делайте скриншотов, не отправляйте по почте и не храните в облаке или заметках,
- вводите фразу только в само устройство при восстановлении - никогда на сайте,
- помните: ни один сотрудник биржи, обменника или «техподдержки» не вправе её просить.
4. Защитите аккаунты: пароли и двухфакторная аутентификация
Новейшие рекомендации NIST (SP 800-63B-4, 2025) относят коды по SMS к «ограниченным» методам и требуют, чтобы сервисы предлагали хотя бы один метод, устойчивый к фишингу. На практике порядок такой:
- аппаратный ключ FIDO2 или passkey - ключ привязан к конкретному домену, поэтому поддельный сайт его не перехватит,
- приложение с одноразовыми кодами (TOTP) или подтверждение в приложении,
- SMS - лучше, чем ничего, но уязвим для перехвата номера (SIM swapping), о котором предупреждает ENISA.
Пароль должен быть уникальным и длинным - NIST рекомендует не менее 15 символов, если это единственный фактор входа. Пользуйтесь менеджером паролей, защитите 2FA также почту, привязанную к бирже, и включите белый список адресов для вывода, если поставщик его предлагает.
5. Физическая безопасность, приватность и наследство
Растёт число так называемых wrench attacks - нападений, при которых преступники силой заставляют жертву сделать перевод. Chainalysis насчитала 46 таких инцидентов только за первое полугодие 2026 года и советует не раскрывать свои активы публично. Не хвастайтесь балансом в соцсетях и не храните аппаратный кошелёк вместе с seed-фразой.
Подумайте и о близких: без инструкций наследники могут так и не получить средства. Подготовьте запечатанную информацию, где находятся устройства и копии фразы и как ими воспользоваться, - но саму фразу не вписывайте в завещание, которое проходит через много рук.
6. Чек-лист безопасности
- Разделите средства: небольшая сумма в программном кошельке, накопления - в аппаратном.
- Покупайте устройства и скачивайте приложения только с сайтов производителей.
- Seed-фразу запишите офлайн, в двух местах, никогда в цифровом виде.
- Включите 2FA через аппаратный ключ, passkey или приложение - не SMS.
- Обновляйте прошивку устройства только через официальное приложение.
- Проверяйте адрес получателя полностью на экране аппаратного кошелька.
- Для крупной суммы сначала отправьте небольшую тестовую транзакцию и проверьте её в эксплорере.
- Не копируйте адреса из истории транзакций - это ловушка так называемого отравления адресов.
Подробнее о ловушках при переводах читайте в статьях о выборе сети для USDT и о самых распространённых видах криптомошенничества.
7. Частые вопросы
Безопасно ли хранить криптовалюту на бирже?
Недолго и у лицензированного поставщика - приемлемое решение. Но помните, что вы не контролируете ключи, а средства не гарантируются, как банковские вклады. Долгосрочные накопления лучше перенести в кошелёк, который полностью контролируете вы.
Что будет, если я потеряю аппаратный кошелёк?
Средства не пропадут - они в блокчейне. Вы покупаете новое устройство (даже другого производителя, совместимого с BIP-39) и восстанавливаете кошелёк из seed-фразы. Поэтому резервная копия фразы важнее самого устройства.
Можно ли сфотографировать seed-фразу «на всякий случай»?
Нет. Фото синхронизируются с облаком, попадают в резервные копии и являются целью вредоносного ПО. Фраза должна существовать только на бумаге или металле.
Сколько кошельков мне нужно?
Большинству людей хватит двух: программного для повседневных расходов и обменов и аппаратного для накоплений. Для крупных сумм стоит рассмотреть multisig.
Источники
- NIST IR 8301 - Blockchain Networks: Token Design and Management Overview (PDF, на английском)
- BIP-39 - стандарт фразы восстановления
- NIST SP 800-63B-4 - рекомендации по аутентификации
- FIDO Alliance - что такое passkeys
- ENISA - как избежать SIM swapping
- CERT Polska - двухэтапная проверка (на польском)
- Регламент (ЕС) 2023/1114 (MiCA) - EUR-Lex
- EBA, EIOPA и ESMA - предупреждение для потребителей о криптоактивах (PDF)
- Chainalysis - похищенная криптовалюта в 2025 году
- Chainalysis - wrench attacks в 2026 году
- Trezor - лучшие практики защиты резервной копии
Добавить комментарий