
Kdo ovládá soukromé klíče, ovládá i kryptoměny. Volba způsobu uchovávání je ve skutečnosti rozhodnutím, komu důvěřujete: poskytovateli služby, vlastnímu telefonu, nebo zařízení, které se nepřipojuje k internetu. Sázky jsou vysoké - podle společnosti Chainalysis bylo v roce 2025 ukradeno kryptoměn za více než 3,4 miliardy USD a jen do soukromých peněženek došlo zhruba ke 158 tisícům průniků. Srovnáváme tři přístupy, vysvětlujeme, jak funguje obnovovací fráze, a radíme, jak zabezpečit účet i peněženku.
To nejdůležitější
- Peněženka „neuchovává mince“ - uchovává soukromé klíče; samotné prostředky jsou zapsány v blockchainu.
- Burza či jiný správce (custodial) je pohodlný, ale riziko přenášíte na něj; softwarová peněženka dává kontrolu, ale je vystavena malwaru; hardwarová peněženka se nejlépe hodí pro dlouhodobé úspory.
- Obnovovací (seed) frázi nikdy nefoťte, neukládejte do cloudu a nikomu ji nesdělujte.
- Pro přihlašování volte nejprve hardwarový klíč nebo passkey, pak aplikaci s kódy - SMS je nejslabší možnost.
- Před velkým převodem pošlete testovací transakci a zkontrolujte celou adresu, znak po znaku.
1. Co je vlastně kryptoměnová peněženka
Americký institut NIST definuje peněženku jako aplikaci sloužící ke generování, správě, uchovávání nebo používání soukromých a veřejných klíčů - v podobě softwaru nebo zařízení. Veřejný klíč (a z něj odvozenou adresu) můžete ukázat komukoli; soukromý klíč podepisuje transakce, takže kdo ho zná, může utratit vaše prostředky.
Z toho plynou dvě základní dělení:
- custodial vs self-hosted - zda klíče drží za vás firma (burza, platforma), nebo jen vy,
- hot vs cold - zda jsou klíče na zařízení trvale připojeném k internetu, nebo offline.
2. Tři způsoby uchovávání - srovnání
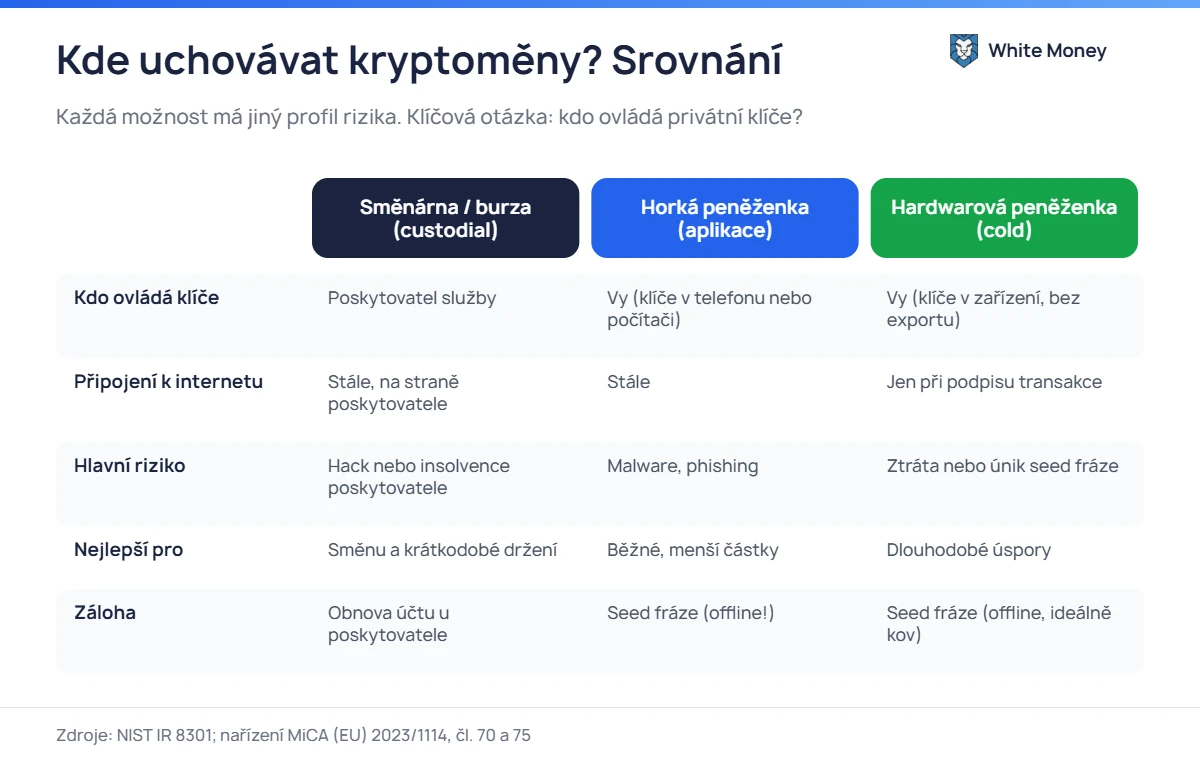
| Burza / poskytovatel | Softwarová peněženka (hot) | Hardwarová peněženka (cold) | |
|---|---|---|---|
| Soukromé klíče | u poskytovatele | ve vašem telefonu nebo počítači | v zabezpečeném čipu zařízení, bez možnosti exportu |
| Hlavní riziko | hack, úpadek nebo zablokování u poskytovatele | malware, phishing, falešné aplikace | ztráta nebo únik seed fráze |
| Pohodlí | nejvyšší | vysoké | střední - každá transakce vyžaduje zařízení |
| Nejlepší pro | směnu a krátkodobé držení | každodenní, menší částky | dlouhodobé úspory |
Uchovávání u poskytovatele (custodial)
Nejjednodušší řešení: přihlásíte se a vidíte zůstatek. Nařízení MiCA ukládá povoleným poskytovatelům služeb s kryptoaktivy konkrétní povinnosti: musí oddělovat aktiva klientů od vlastních (i pro případ úpadku), vést evidenci pozic každého klienta, nejméně jednou za tři měsíce zasílat výpis a odpovídají za ztráty, které zaviní (články 70 a 75). Evropské orgány dohledu zároveň připomínají, že pro kryptoaktiva neexistuje systém pojištění srovnatelný s bankovními vklady. Status poskytovatele ověříte v registru ESMA.
Softwarová peněženka (hot wallet)
Aplikace v telefonu, počítači nebo rozšíření prohlížeče. Klíče máte jen vy, ale zařízení je stále online, takže ho ohrožují trojské koně podvrhující adresu ve schránce, falešné aplikace v obchodech a stránky lákající seed frázi. Peněženku instalujte jen z oficiálního webu vývojáře a držte v ní jen tolik, kolik byste nosili v kapse.
Hardwarová peněženka (cold wallet)
Malé zařízení, které generuje a uchovává klíče v zabezpečeném čipu a transakce podepisuje uvnitř - klíč nikdy neopustí zařízení. Nejdůležitější jsou dvě pravidla: kupujte jen od výrobce nebo autorizovaného prodejce a adresu příjemce vždy ověřujte na displeji zařízení, ne jen na počítači.
Pro vyšší částky a firmy: peněženka multisig vyžaduje k odeslání prostředků m z n podpisů (např. 2 ze 3). Ztráta jednoho klíče neznamená ztrátu peněz a zloděj potřebuje víc než jedno zařízení.
3. Obnovovací (seed) fráze - nejdůležitějších 12 nebo 24 slov
Většina peněženek používá standard BIP-39: ze seznamu 2048 slov vytvoří frázi o 12, 15, 18, 21 nebo 24 slovech včetně kontrolního součtu. Z fráze lze obnovit všechny klíče - proto je její prozrazení totéž jako předání prostředků. Volitelné dodatečné heslo (passphrase) vytvoří zcela jinou sadu klíčů a chrání vás, pokud je ukradena jen samotná fráze.
- zapište frázi offline - ideálně na kovovou destičku odolnou ohni i vodě,
- uchovávejte kopie na dvou oddělených bezpečných místech,
- nefoťte ji, nedělejte snímky obrazovky, neposílejte e-mailem a neukládejte do cloudu ani poznámek,
- frázi zadávejte jen do samotného zařízení při obnově - nikdy na webové stránce,
- pamatujte: žádný zaměstnanec burzy, směnárny ani „technické podpory“ o ni nemá důvod žádat.
4. Zabezpečte účty: hesla a dvoufázové ověření
Nejnovější doporučení NIST (SP 800-63B-4, 2025) řadí kódy přes SMS mezi „omezené“ metody a vyžadují, aby služby nabízely alespoň jednu metodu odolnou vůči phishingu. V praxi je pořadí takové:
- hardwarový klíč FIDO2 nebo passkey - klíč je vázán na konkrétní doménu, takže ho falešná stránka nezachytí,
- aplikace s jednorázovými kódy (TOTP) nebo potvrzení v aplikaci,
- SMS - lepší než nic, ale zranitelná převzetím čísla (SIM swapping), před kterým varuje ENISA.
Heslo má být jedinečné a dlouhé - NIST doporučuje alespoň 15 znaků, pokud je jediným faktorem přihlášení. Používejte správce hesel, zabezpečte pomocí 2FA i e-mail propojený s burzou a zapněte seznam povolených adres pro výběr, pokud ho poskytovatel nabízí.
5. Fyzická bezpečnost, soukromí a dědictví
Přibývá tzv. wrench attacks - přepadení, při nichž pachatelé násilím nutí oběť k převodu. Chainalysis jich jen v první polovině roku 2026 napočítala 46 a radí nezveřejňovat, kolik kryptoměn vlastníte. Nechlubte se zůstatkem na sociálních sítích a nenoste hardwarovou peněženku spolu se seed frází.
Myslete i na blízké: bez instrukcí dědicové prostředky možná nikdy nezískají. Připravte zapečetěnou informaci, kde jsou zařízení a kopie fráze a jak je použít - samotnou frázi ale nevkládejte do závěti, která projde mnoha rukama.
6. Bezpečnostní checklist
- Rozdělte prostředky: malá částka v softwarové peněžence, úspory v hardwarové.
- Zařízení kupujte a aplikace stahujte jen z webů výrobců.
- Seed frázi zapište offline, na dvou místech, nikdy v digitální podobě.
- Zapněte 2FA přes hardwarový klíč, passkey nebo aplikaci - ne SMS.
- Firmware zařízení aktualizujte jen přes oficiální aplikaci.
- Adresu příjemce kontrolujte celou na displeji hardwarové peněženky.
- U velké částky nejdřív pošlete malou testovací transakci a ověřte ji v exploreru.
- Nekopírujte adresy z historie transakcí - to je past tzv. otravy adres.
Více o nástrahách při převodech najdete v článcích o výběru sítě pro USDT a o nejčastějších kryptoměnových podvodech.
7. Často kladené otázky
Je bezpečné držet kryptoměny na burze?
Krátkodobě a u povoleného poskytovatele jde o přijatelné řešení. Nezapomeňte ale, že klíče nekontrolujete a prostředky nejsou pojištěny jako bankovní vklady. Dlouhodobé úspory je lepší přesunout do peněženky, kterou plně ovládáte.
Co se stane, když ztratím hardwarovou peněženku?
Prostředky nepřijdou nazmar - jsou v blockchainu. Koupíte nové zařízení (i od jiného výrobce kompatibilního s BIP-39) a peněženku obnovíte ze seed fráze. Proto je záloha fráze důležitější než samotné zařízení.
Můžu si seed frázi „pro jistotu“ vyfotit?
Ne. Fotografie se synchronizují do cloudu, končí v zálohách a jsou cílem malwaru. Fráze by měla existovat jen na papíře nebo kovu.
Kolik peněženek potřebuji?
Většině lidí stačí dvě: softwarová na běžné výdaje a směny a hardwarová na úspory. U velkých částek zvažte multisig.
Zdroje
- NIST IR 8301 - Blockchain Networks: Token Design and Management Overview (PDF)
- BIP-39 - standard obnovovací fráze
- NIST SP 800-63B-4 - doporučení k ověřování
- FIDO Alliance - co jsou passkeys
- ENISA - jak se vyhnout SIM swappingu
- CERT Polska - dvoufázové ověření (polsky)
- Nařízení (EU) 2023/1114 (MiCA) - EUR-Lex
- EBA, EIOPA a ESMA - varování spotřebitelům ohledně kryptoaktiv (PDF)
- Chainalysis - ukradené kryptoměny v roce 2025
- Chainalysis - wrench attacks v roce 2026
- Trezor - doporučené postupy pro zálohu peněženky
Napsat komentář