
Хто контролює приватні ключі, той контролює криптовалюту. Вибір способу зберігання - це насправді рішення, кому ви довіряєте: постачальнику послуги, власному телефону чи пристрою, який не підключається до інтернету. Ставки високі - за даними Chainalysis, у 2025 році було викрадено криптовалюти на понад 3,4 млрд доларів, а лише зломів особистих гаманців зафіксовано близько 158 тисяч. Порівнюємо три підходи, пояснюємо, як працює фраза відновлення, і підказуємо, як захистити акаунт і гаманець.
Головне коротко
- Гаманець не «зберігає монети» - він зберігає приватні ключі; самі кошти записані в блокчейні.
- Біржа чи інший постачальник (custodial) зручні, але ризик ви перекладаєте на них; програмний гаманець дає контроль, але вразливий до шкідливого ПЗ; апаратний найкраще підходить для довгострокових заощаджень.
- Seed-фразу ніколи не фотографуйте, не зберігайте в хмарі й нікому не повідомляйте.
- Для входу обирайте спершу апаратний ключ або passkey, потім застосунок з кодами - SMS найслабший варіант.
- Перед великим переказом надішліть тестову транзакцію і перевірте всю адресу, символ за символом.
1. Що насправді таке криптогаманець
Американський інститут NIST визначає гаманець як застосунок для генерування, керування, зберігання чи використання приватних і публічних ключів - у вигляді програми або пристрою. Публічний ключ (і адресу, отриману з нього) можна показувати будь-кому; приватний ключ підписує транзакції, тож той, хто його знає, може витратити ваші кошти.
Звідси два базові поділи:
- custodial vs self-hosted - чи ключі тримає за вас компанія (біржа, платформа), чи лише ви,
- hot vs cold - чи ключі на пристрої, постійно підключеному до інтернету, чи офлайн.
2. Три способи зберігання - порівняння
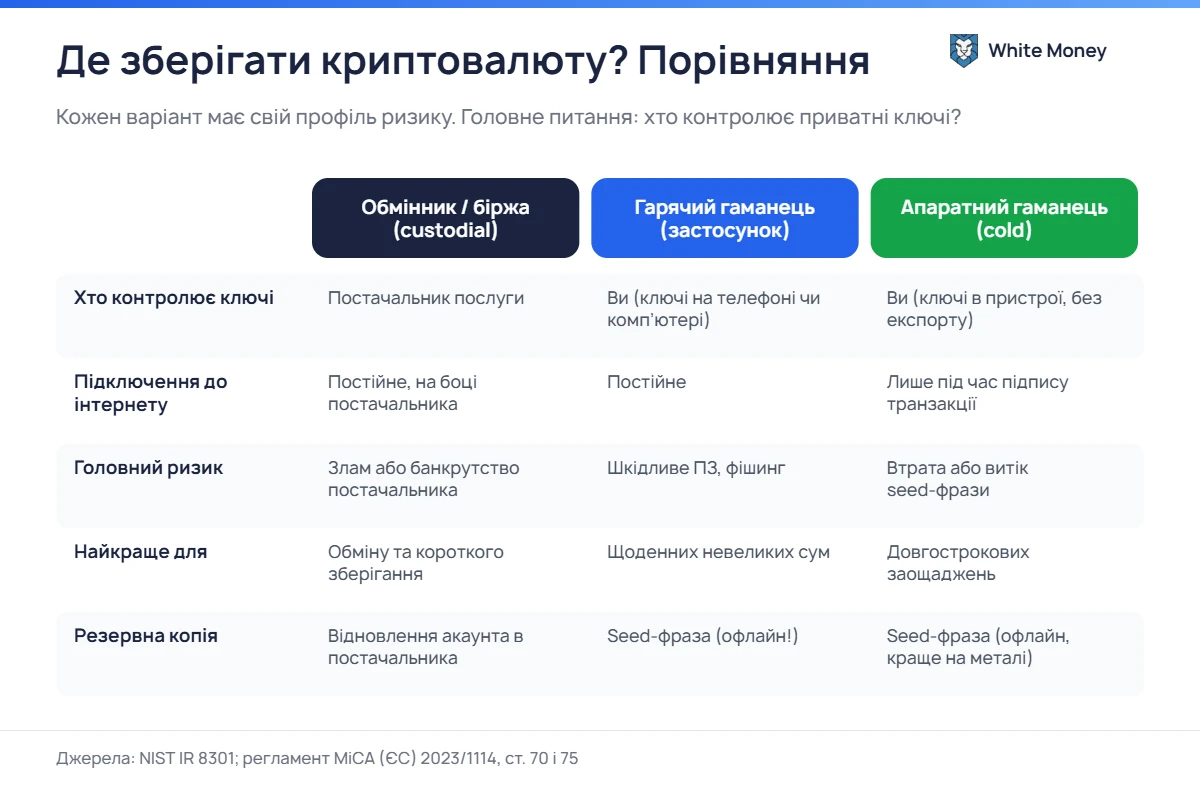
| Біржа / постачальник | Програмний гаманець (hot) | Апаратний гаманець (cold) | |
|---|---|---|---|
| Приватні ключі | у постачальника | на вашому телефоні чи комп’ютері | у захищеному чипі пристрою, без можливості експорту |
| Головний ризик | злом, банкрутство чи блокування в постачальника | шкідливе ПЗ, фішинг, фальшиві застосунки | втрата або витік seed-фрази |
| Зручність | найвища | висока | середня - кожна транзакція потребує пристрою |
| Найкраще для | обміну й короткого зберігання | щоденних, невеликих сум | довгострокових заощаджень |
Зберігання в постачальника (custodial)
Найпростіше рішення: входите в акаунт і бачите баланс. Регламент MiCA покладає на ліцензованих постачальників послуг із криптоактивами конкретні обов’язки: відокремлювати активи клієнтів від власних (зокрема на випадок банкрутства), вести облік позицій кожного клієнта, щонайменше раз на три місяці надсилати виписку й відповідати за втрати, що сталися з їхньої вини (статті 70 і 75). Водночас європейські наглядові органи нагадують, що для криптоактивів немає системи гарантування, подібної до банківських депозитів. Статус постачальника можна перевірити в реєстрі ESMA.
Програмний гаманець (hot wallet)
Застосунок на телефоні, комп’ютері чи розширення браузера. Ключі маєте лише ви, але пристрій постійно онлайн, тож йому загрожують трояни, що підміняють адресу в буфері обміну, фальшиві застосунки в магазинах і сайти, які виманюють seed-фразу. Встановлюйте гаманець лише з офіційного сайту розробника і тримайте в ньому стільки, скільки носили б у кишені.
Апаратний гаманець (cold wallet)
Невеликий пристрій, який генерує й зберігає ключі в захищеному чипі та підписує транзакції всередині - ключ ніколи не залишає пристрій. Найважливіші два правила: купуйте лише у виробника чи авторизованого продавця і завжди звіряйте адресу одержувача на екрані пристрою, а не лише на комп’ютері.
Для великих сум і компаній: гаманець multisig вимагає m з n підписів (наприклад, 2 з 3) для надсилання коштів. Втрата одного ключа не означає втрати грошей, а злодієві потрібно більше ніж один пристрій.
3. Фраза відновлення (seed) - найважливіші 12 або 24 слова
Більшість гаманців використовує стандарт BIP-39: зі списку 2048 слів створюється фраза з 12, 15, 18, 21 або 24 слів із контрольною сумою. З фрази можна відновити всі ключі - тому її розголошення рівнозначне передачі коштів. Необов’язковий додатковий пароль (passphrase) створює зовсім інший набір ключів і захищає, якщо викрадено лише саму фразу.
- запишіть фразу офлайн - найкраще на металевій пластині, стійкій до вогню й води,
- зберігайте копії у двох окремих безпечних місцях,
- не фотографуйте, не робіть скриншотів, не надсилайте поштою й не тримайте в хмарі чи нотатках,
- вводьте фразу лише в сам пристрій під час відновлення - ніколи на сайті,
- пам’ятайте: жоден працівник біржі, обмінника чи «техпідтримки» не має права її просити.
4. Захистіть акаунти: паролі та двофакторна автентифікація
Найновіші настанови NIST (SP 800-63B-4, 2025) відносять коди через SMS до «обмежених» методів і вимагають, щоб сервіси пропонували щонайменше один метод, стійкий до фішингу. На практиці порядок такий:
- апаратний ключ FIDO2 або passkey - ключ прив’язаний до конкретного домену, тож фальшивий сайт його не перехопить,
- застосунок з одноразовими кодами (TOTP) або підтвердження в застосунку,
- SMS - краще, ніж нічого, але вразливий до перехоплення номера (SIM swapping), про що попереджає ENISA.
Пароль має бути унікальним і довгим - NIST радить щонайменше 15 символів, якщо це єдиний фактор входу. Користуйтеся менеджером паролів, захистіть 2FA також пошту, прив’язану до біржі, і ввімкніть білий список адрес для виведення, якщо постачальник його пропонує.
5. Фізична безпека, приватність і спадщина
Зростає кількість так званих wrench attacks - нападів, під час яких злочинці силою змушують жертву зробити переказ. Chainalysis нарахувала 46 таких інцидентів лише за перше півріччя 2026 року й радить не розголошувати свої активи. Не хизуйтеся балансом у соцмережах і не зберігайте апаратний гаманець разом із seed-фразою.
Подумайте й про близьких: без інструкцій спадкоємці можуть ніколи не отримати кошти. Підготуйте запечатану інформацію, де лежать пристрої та копії фрази і як ними скористатися, - але саму фразу не вписуйте в заповіт, який проходить через багато рук.
6. Чекліст безпеки
- Розділіть кошти: невелика сума в програмному гаманці, заощадження - в апаратному.
- Купуйте пристрої та завантажуйте застосунки лише з сайтів виробників.
- Seed-фразу запишіть офлайн, у двох місцях, ніколи в цифровому вигляді.
- Увімкніть 2FA через апаратний ключ, passkey або застосунок - не SMS.
- Оновлюйте прошивку пристрою лише через офіційний застосунок.
- Перевіряйте адресу одержувача повністю на екрані апаратного гаманця.
- Для великої суми спершу надішліть невелику тестову транзакцію і перевірте її в експлорері.
- Не копіюйте адреси з історії транзакцій - це пастка так званого отруєння адрес.
Більше про пастки під час переказів читайте у статтях про вибір мережі для USDT і про найпоширеніше криптошахрайство.
7. Часті запитання
Чи безпечно тримати криптовалюту на біржі?
Недовго й у ліцензованого постачальника - прийнятне рішення. Але пам’ятайте, що ви не контролюєте ключі, а кошти не гарантуються, як банківські депозити. Довгострокові заощадження краще перенести в гаманець, який повністю контролюєте ви.
Що буде, якщо я загублю апаратний гаманець?
Кошти не зникнуть - вони в блокчейні. Ви купуєте новий пристрій (навіть іншого виробника, сумісного з BIP-39) і відновлюєте гаманець із seed-фрази. Тому резервна копія фрази важливіша за сам пристрій.
Чи можна сфотографувати seed-фразу «про всяк випадок»?
Ні. Фото синхронізуються з хмарою, потрапляють у резервні копії та є мішенню шкідливого ПЗ. Фраза має існувати лише на папері чи металі.
Скільки гаманців мені потрібно?
Більшості людей вистачить двох: програмного для повсякденних витрат і обмінів та апаратного для заощаджень. Для великих сум варто розглянути multisig.
Джерела
- NIST IR 8301 - Blockchain Networks: Token Design and Management Overview (PDF, англійською)
- BIP-39 - стандарт фрази відновлення
- NIST SP 800-63B-4 - настанови щодо автентифікації
- FIDO Alliance - що таке passkeys
- ENISA - як уникнути SIM swapping
- CERT Polska - двоетапна перевірка (польською)
- Регламент (ЄС) 2023/1114 (MiCA) - EUR-Lex
- EBA, EIOPA та ESMA - попередження для споживачів щодо криптоактивів (PDF)
- Chainalysis - викрадена криптовалюта у 2025 році
- Chainalysis - wrench attacks у 2026 році
- Trezor - найкращі практики захисту резервної копії
Залишити відповідь